نیشنل CERT نے بینکوں اور تنصیبات کو اے آئی سائبر حملوں سے خبردار کر دیا
ایڈوائزری میں کور بینکنگ نیٹ ورکس، ڈیجیٹل پیمنٹ پلیٹ فارمز اور موبائل ایپس کو خطرے میں بتایا گیا، جبکہ بجلی، پانی اور تیل و گیس کی تنصیبات ہائی ویلیو ٹارگٹ قرار دی گئیں۔

قومی سائبر ایمرجنسی رسپانس ٹیم (نیشنل CERT) نے سیکیورٹی ایڈوائزری جاری کرتے ہوئے خبردار کیا ہے کہ مالیاتی اداروں اور اہم قومی تنصیبات پر مصنوعی ذہانت سے چلنے والے سائبر حملوں کا خطرہ بڑھ رہا ہے، اور ریگولیٹرز اور آپریٹرز کو فوری طور پر حفاظتی اقدامات نافذ کرنے کی ہدایت کی ہے۔
ڈیلی ٹائمز کے مطابق ایڈوائزری میں کہا گیا ہے کہ حملہ آور اے آئی ٹولز، خودکار بوٹس، بوٹ نیٹ اور ایجنٹک سسٹمز استعمال کر کے حملوں کی رفتار تیز اور ان کا پتہ لگانا مشکل بنا رہے ہیں۔ کور بینکنگ نیٹ ورکس، ڈیجیٹل پیمنٹ پلیٹ فارمز اور صارفین کی موبائل ایپلیکیشنز کو خطرے سے دوچار نظام قرار دیا گیا ہے۔
نیشنل CERT نے اکاؤنٹ بیلنس کی ڈسپلے شدہ رقوم میں غیر مجاز تبدیلی کو الگ خطرہ قرار دیا اور خبردار کیا کہ اس سے عوام میں بے چینی اور مالیاتی عدم استحکام پیدا ہو سکتا ہے۔ ایڈوائزری کے مطابق قومی ریگولیٹری اداروں نے تمام مالیاتی اداروں کو فوری طور پر حفاظتی اقدامات نافذ کرنے کی ہدایت دی ہے۔
بینکاری کے علاوہ تیل و گیس کی تنصیبات، پانی کے انتظام کے ادارے، بجلی پیدا کرنے کے پلانٹس اور بجلی کی تقسیم کے نیٹ ورکس کو بنیادی ہائی ویلیو ٹارگٹ بتایا گیا ہے۔ بڑے صنعتی مینوفیکچرنگ مراکز اور قومی ٹرانسپورٹ مینجمنٹ سسٹمز کو بھی غیر مجاز دخول کے خطرے سے دوچار قرار دیا گیا۔ ایڈوائزری کے مطابق آپریشنل ٹیکنالوجی میں کامیاب دراندازی عوامی خدمات اور معاشی سرگرمیوں کو متاثر کر سکتی ہے، اس لیے آپریٹرز کو نیٹ ورک تک رسائی کے پروٹوکول کا آڈٹ کرنے اور انتہائی اہم نظام الگ تھلگ رکھنے کی ہدایت کی گئی۔
دفاع کے لیے نیشنل CERT نے کارپوریٹ نیٹ ورک انٹرفیسز اور صارفین کے سامنے موجود ایپلیکیشن پروگرامنگ انٹرفیسز (APIs) کی سخت نگرانی کی سفارش کی ہے۔ سیکیورٹی ٹیموں کو خودکار لاگ اِن کوششوں، بار بار ناکام تصدیق، کریڈینشل اسٹفنگ مہمات اور غیر معمولی API درخواستوں پر نظر رکھنی چاہیے۔ ایپلیکیشن کنفیگریشن میں غیر مجاز تبدیلیوں اور غیر معمولی لین دین کے پیٹرن پر ریئل ٹائم الرٹس مقرر کرنے اور صارفین کے ریکارڈز و بیک اینڈ ڈیٹابیسز کے مسلسل انٹیگریٹی چیکس کرنے کی بھی ہدایت کی گئی۔
ایڈوائزری میں یورپ کے حالیہ واقعات کا حوالہ دیا گیا جہاں کئی بڑی سپر مارکیٹ چینز کے ریفریجریشن اور کولنگ سسٹمز متاثر ہوئے، جس سے تجارتی نقصان اور اسٹاک کا ضیاع ہوا۔ ایڈوائزری کے مطابق ان واقعات میں اے آئی کے ملوث ہونے کی باقاعدہ تحقیقات سے تصدیق نہیں ہوئی، تاہم اس میں انہیں اس بات کی مثال بتایا گیا کہ ڈیجیٹل دراندازی جسمانی کارروائیوں پر کیا اثر ڈال سکتی ہے۔
سرکاری و نجی اداروں پر زور دیا گیا کہ وہ بوٹ سے چلنے والے حملوں کے حوالے سے اپنی تیاری کا فوری جائزہ لیں اور ایسا آزادانہ لین دین کی تصدیق کا نظام اپنائیں جو تبدیل شدہ بینکاری درخواستوں یا غیر مجاز ٹرانسفرز کی نشاندہی کر سکے۔ اضافی ڈیٹا بیک اپ اور مواصلاتی چینلز پر انکرپشن اپ گریڈ کرنے کی سفارش بھی کی گئی۔
ٹیک جوس میں شائع ہونے والے ایک الگ تجزیے میں کہا گیا کہ پاکستان کے زیادہ تر اداروں میں سیکیورٹی کے طریقے ڈیجیٹلائزیشن کے ساتھ ہم آہنگ نہیں ہو سکے، اور وقفے وقفے سے آڈٹ اور سیکیورٹی مصنوعات کی خریداری مسلسل تکنیکی نگرانی اور واقعے سے نمٹنے کی صلاحیت کا متبادل نہیں بن سکتی۔ تجزیے میں جون 2026 میں کیپٹل ڈویلپمنٹ اتھارٹی کے پراپرٹی اور واٹر بلنگ سسٹم پر سائبر حملے کا حوالہ دیا گیا، جس سے آن لائن خدمات متاثر ہوئیں اور جس کی تکنیکی وجہ ابھی تک عام نہیں کی گئی۔ تجزیے میں 29 اکتوبر کو کرپٹو کرنسی ایکسچینج بائننس کے سیکیورٹی واقعے کا بھی ذکر کیا گیا، جہاں حملہ آوروں نے چوری شدہ اسناد اور اندرونی اے آئی ٹولنگ کا استعمال کرتے ہوئے تقریباً 6.34 ارب ڈالر کے ڈیجیٹل اثاثے منتقل کیے۔
رپورٹوں میں فرق
ڈیلی ٹائمز نے ایڈوائزری کے مندرجات براہ راست بیان کیے: کن نظاموں کے نام لیے گئے، ڈسپلے شدہ بیلنس پر کیا خطرہ بتایا گیا، اور نگرانی کے کون سے اقدامات تجویز کیے گئے۔ ٹیک جوس نے ایڈوائزری کی تفصیلات نہیں دیں بلکہ ایک تجزیہ شائع کیا جس میں کہا گیا کہ پاکستانی اداروں میں سیکیورٹی کے طریقے ڈیجیٹلائزیشن کے ساتھ نہیں چل سکے، اور جون 2026 میں سی ڈی اے کے بلنگ سسٹم پر حملے اور اکتوبر میں بائننس کے واقعے کا حوالہ دیا۔ ڈیلی ٹائمز نے اسے مالیاتی اداروں کے لیے انتباہ کے طور پر پیش کیا، ٹیک جوس نے اسی موضوع کو پاکستانی سیکیورٹی طریقوں کی کمزوریوں کے گرد بیان کیا۔
پاکستان اور روس کی آئی ٹی شراکت داری پائلٹ منصوبوں کی طرف بڑھے گی
اسلام آباد میں پی ایس ای بی اور یونیورسٹی آف ورلڈ سیولائزیشنز ماسکو کے زیر اہتمام ویبینار میں دونوں ملکوں کی کمپنیوں کو آمنے سامنے لایا گیا، جہاں وزیر منصوبہ بندی نے 2035 تک ایک ٹریلین ڈالر کی معیشت کا ہدف دہرایا۔

اسلام آباد نے استنبول اجلاس کے بعد فلسطینی ریاست کا مطالبہ دہرا دیا
دفتر خارجہ کے ترجمان سجاد حیدر خان نے کہا کہ استنبول اجلاس میں بحیرہ احمر میں جہاز رانی پر حوثی حملوں کی مذمت کی گئی اور آبنائے ہرمز سے محفوظ گزرگاہ کی حمایت کی گئی۔
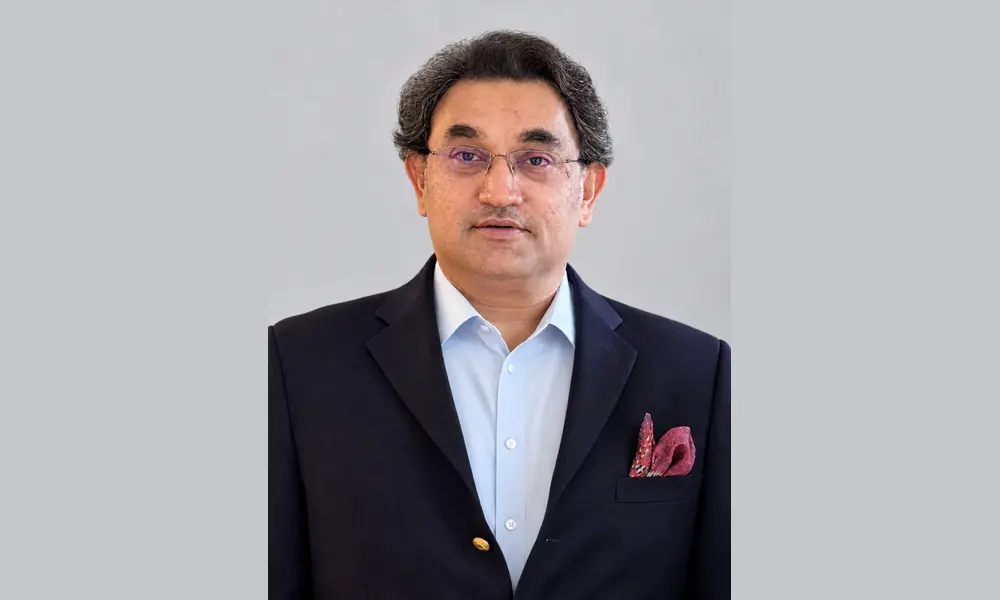
حکومت نے مصطفیٰ رامڈے کو پی ایس او کا چیئرمین مقرر کر دیا
سپریم کورٹ کے وکیل اور پنجاب کے سابق ایڈووکیٹ جنرل تین سال کے لیے تعینات، کہا کہ ڈائریکٹرز فیس اور سفر و رہائش کے اخراجات وصول نہیں کریں گے

وزیرِاعظم نے ٹی ڈی اے پی کی جدید کاری کا منصوبہ منظور کر لیا
اجلاس میں ادارے کے دائرۂ کار کو آٹھ بنیادی افعال تک محدود کرنے اور میرٹ پر بھرتی کی ہدایت دی گئی، اصلاحات آئندہ برس کے وسط تک مکمل کرنی ہیں۔
پبلک اکاؤنٹس کمیٹی نے دفتر خارجہ کو حساب کتاب سخت کرنے کی ہدایت دی
کمیٹی نے کہا کہ بیرونِ ملک مشنوں میں تعینات عملہ عوامی فنڈز میں خردبرد کر رہا ہے، نئے سیکرٹری عاصم افتخار احمد کو نئے قواعد کمیٹی کو بھیجنے کا حکم دیا گیا۔

پولیو مہم: چار روز میں 22.1 ملین سے زیادہ بچوں کو قطرے پلائے گئے
نیشنل ایمرجنسی آپریشنز سینٹر کے مطابق 97 اضلاع میں جاری مہم کا پانچواں روز چل رہا ہے اور ٹیمیں 8 نومبر تک کام جاری رکھیں گی۔
پی ٹی اے اور میٹا نے ری سائیکل شدہ سمز پر بنے 176,000 واٹس ایپ اکاؤنٹس بلاک کیے
اتھارٹی نے تقریباً 10 ملین ری سائیکل شدہ نمبر میٹا کو فراہم کیے ہیں اور ہر ماہ 5,000 نمبر بھیجے جائیں گے تاکہ پرانی سم منسوخ ہونے کے بعد فعال رہ جانے والے اکاؤنٹس بند کیے جا سکیں۔
قائمہ کمیٹی نے الیکٹرانک ٹرانزیکشنز بل پھر مؤخر کر دیا، پی پی پی سے مشاورت جاری
پی ٹی اے چیئرمین نے کمیٹی کو بتایا کہ تین ماہ میں پانچ شوکاز نوٹس جاری ہوئے، مگر عدالتی سٹے آرڈرز کی وجہ سے جرمانے وصول نہیں ہو رہے۔